カテゴリー: ガジェット Page 1 of 113

Google Takeoutを利用してGoogleの写真データをAmazon Photosに移行する

はじめに

「Googleにお金を払うぐらいならAmazonにお金を払いたい」

という方はそれなりにいると思います。要は、「Primeビデオのために契約しているんだから、付随してついているAmazonフォトを利用する。だったら容量に劣るGoogleフォトに課金はしたくない」

理屈は成り立ちますし、金銭的にも合理的です。

そんな身内のサポートをしたときのお話です。

順番としてはこうです。

  1. 最初はGoogleフォトにスマートフォンの写真データを移行していた
  2. 機種変をした際、Amazonフォトを利用し始めた
  3. 前のスマートフォンにあった写真をAmazonフォトに移行したい
  4. 前のスマートフォン? どっかいった
  5. 「どうにかしろ」

これは、比較的ある家族内サポートだと思います。

どうにかしたときの記録です。

前提条件

今回の作業環境は以下の通りです。

  • Windows 11搭載PC
  • Googleフォトに写真が保存されているGoogleアカウント
  • Amazon Photosを利用できるAmazonアカウント
  • Google Takeoutで取得するアーカイブを保存・展開できるストレージ容量
  • 大容量ファイルのダウンロード・アップロードが可能なネットワーク環境

なぜ上記の環境が必要なのか

Googleアカウントは、PCにも紐付けることができます(言うまでもなく)。Amazonもアカウントもです。

そして、これらGoogleもAmazonも「クラウドを通してデータを共有している」わけです。このクラウドのデータをいったん実体化させてからGoogle→PC→Amazonのデータの引き継ぎを行います。

さっくりとした手順

  1. 前準備を行います。
  2. Google Takeoutで写真のデータをエクスポートします。
  3. エクスポートしたデータをAmazonフォトにアップロードします。

言うだけならば簡単ですが、まぁ、それなりに時間がかかります。

0. PCのスリープ機能をオフにする

Windows11:
「設定」→「システム」→「電源とバッテリー」→「画面、スリープ、休止状態のタイムアウト」

これは、10GB以上の写真のやりとりをするから、途中でダウンロード/アップロードが止まらないための措置です。

MacやLinuxPC等でPCのスリープ機能をオフにした場合は、まぁ、以下のことを行えばいいと思います。

  1. ブラウザを立ち上げる
  2. 検索エンジンや対話AIでやりたいことを伝える

だったら、このエクスポートとインポートの方法も検索すればいいんじゃあないか?
はい。その通りです。

1. Google Takeoutで写真データをエクスポート

引き継ぎたいコピー元のGoogleアカウントが紐付けられているブラウザが必要です。そこから以下にアクセスします。

https://takeout.google.com

  1. 「選択をすべて解除」をクリックします。
  2. 「Google フォト」のみにチェックを入れます。

「次のステップ」へ進み、エクスポート方法を指定します。

今回は以下の設定とします。

  • 転送先:ダウンロードリンクをメールで送信
  • 頻度:1回エクスポート
  • ファイル形式:ZIP
  • ファイルサイズ:PCの空き容量や取り扱いやすさに応じて選択

設定後、「エクスポートを作成」をクリックします。

これでGoogle側でのアーカイブ作成が開始されます。相応の時間がかかるためのスリープ機能のオフというわけです。

では、その待ち時間を利用してAmazon Photos側の準備を進めましょう。

2. Amazon Photosのデスクトップアプリを準備

Amazon PhotosはWebブラウザからもアップロードできますが、今回は大量のファイルをまとめて扱うため、デスクトップアプリを利用します。

ブラウザに以下でアクセスします。

https://www.amazon.co.jp/photos

  1. 対象のAmazonアカウントでログインします。
  2. Windows用のAmazon Photosデスクトップアプリをダウンロードし、インストールします。
  3. インストール後、デスクトップアプリを立ち上げます。
  4. そのアプリでも同じAmazonアカウントでログインします。

これで、Google Takeoutから取得した写真をアップロードする準備が整いました。

3. Google Takeoutのアーカイブをダウンロード

Google側でのエクスポートが完了すると、登録されているメールアドレス宛に通知が届きます。メールに記載されたリンクからダウンロード画面へ移動します。

ちなみに、ここが今回の作業でドン詰まったところです。「Googleパスワード…… 知らない」という、身内のサポートあるあるです。これに関しては「スマートフォンによる本人確認」でなんとかなりました。

4. ZIPファイルを展開

ダウンロードが完了したら、ZIPファイルを展開します。

Windows 11の場合、ZIPファイルを右クリックし、「すべて展開」を選択します。(展開先に十分な容量が必要なのは当然です)

展開後、以下のようなディレクトリ構成になっていることを確認します。(以下、一例です)

Takeout/
└── Google フォト/
    ├── アルバム名/
    │   ├── 写真ファイル.jpg
    │   ├── 写真ファイル.jpg.json → 撮影日時や説明などのメタデータファイル。アップロードされません
    │   └── 動画ファイル.mp4 → Amazonフォトは動画5GB制限があります。そのため全てアップロードされないことに注意
    └── ...

5. Amazon Photosへ写真を一括アップロード

  1. Amazon Photosのデスクトップアプリを起動します。
  2. Google Takeoutから展開した「Google フォト」フォルダをアップロード対象として指定します。

もっと手っ取り早く、フォルダをドラッグ&ドロップして追加することもできます。

今回のデータは11GBほど。なので、スリープさせない必要があったわけです。PCをスリープさせず、アップロードの進行状況を確認します。

Amazon Photosでクォータ超過の警告

今回の作業では、アップロード途中に以下のメッセージが表示されました。

アカウントのクォータオーバーです:ビデオとファイルストレージがいっぱいです。写真のアップロードは続行されます。

一見するとアップロード全体が失敗したように見えますが、これはAmazon Photosのストレージ仕様によるものです。

Amazonプライム会員の場合、Amazon Photosでは対象となる写真を容量無制限で保存できますが、動画などのファイルには標準で5GBの容量制限があります。とはいえ、

「写真のアップロードは続行されます」

と明記されているのがポイントです。

6. 移行完了後の確認

アップロードが完了したら、Amazon Photosにログインし、写真が正しく保存されていることを確認します。

今回は、Googleフォトに保存されている最古の写真と、Amazon Photosに表示される最古の写真を比較しました。

これにより、過去の写真が移行先でも参照できることを確認できます。

Google Takeout経由の移行では、写真の撮影日時などのメタデータが完全に引き継がれない場合がありますが、「ん? ここまで無料でやらせておいて他に何があるっての?」 ぐらいの勢いです。「大本の写真を移行した。無償で。他に何を求めろと?」

はハッキリと言います。ええ、これは家族サポートなので。

「どうにかしろ」
と言われたので
「どうにかした」

という、愚痴みたいなお話でした。

半年で再びHDD障害。QNAP TS-216GのWD Red Plus 8TBをメーカーRMAに出した記録(All of History, All at Once)

はじめに

2026年3月、長年使用していたNASをQNAP TS-216Gにリプレースしました。10年選手のNASからの移行ということもあり、HDDも新調。WD Red Plus 8TB(WD80EFPX)を2台搭載し、RAID 1(ミラーリング)で運用を開始しました。

ところが、導入直後にHDDの初期不良が発生。

この顛末については以前の記事で触れましたが、販売店での初期不良交換を経て、ようやく安定稼働に入りました。それから約半年。

またしても同じHDD 2で障害が発生しました。

今回は初期不良ではなく、約7ヶ月稼働したHDDの障害です。販売店の初期不良対応期間も過ぎているため、Western Digital(以下WD)のメーカー保証を利用し、RMA(Return Merchandise Authorization:返品・交換承認)による交換を申請しました。

本記事では、障害の確認から保証状態の照会、RMA申請、故障品の発送までを記録します。

1. QTSで障害状況を確認

QNAPの管理画面(QTS)にログインし、「通知センター」と「ストレージ&スナップショット」を確認しました。

通知されていたのは、以下のエラーです。

[Storage & Snapshots]
RAID group "1" is degraded.
Storage pool: 1.

RAIDグループがデグレード状態(片肺運転)であることを示しています。

対象ディスクの情報は以下のとおりでした。悪い予感という奴は往々にして当たります。単なるLEDの表示異常ではありません。

項目内容
NASQNAP TS-216G
HDDWD Red Plus 8TB
型番WD80EFPX
対象3.5インチ SATA HDD 2
RAID構成RAID 1
稼働時間209日16時間
ディスク状態警告
検出された異常セクター3件
エラー内容回復不能な読み取り/書き込みエラー

209日16時間≓約7ヶ月、24時間稼働を続けていた計算です。

前回は購入直後の初期不良でしたが、今回はある程度運用を続けた後の障害です。

  • RAIDが外れる
  • HDDエラー

その状態でリビルドを行う愚を犯す度胸は筆者は流石に持ち合わせていません。(その理由はきっとこれを読んでいるガラスと金属の板/膝の上やデスク周りで熱源を放っている金属製の箱が教えてくれるはずです)

対応方針はたった一つ。故障ディスクを交換しかありません。

「新しいハードウェアを買ったタイミングでまた出費?」

ではありますが、筆者が行ったのは「メーカー保証による交換」を行う、でした。

2. WDの保証期間を確認する

https://support-jp.wd.com/app/Warranty_Status

にアクセスして、対象HDDのシリアル番号(S/N)を確認します。以下の結果が表示されました。

Warranty Status:
IN LIMITED WARRANTY

Warranty Expiration:
February 2029

2029年2月まで有効。少なくとも保証期間の面では問題ありません。まずは交換申請が行われるかを試します。

3. WDサポートポータルからRMA申請

保証状態を確認した後、WDのサポートポータルから交換申請を進めます。

今回選択したのは、故障品を先に返送するStandard Replacementです。

3-1. 製品登録

WDのサポートポータルにログインし、対象製品を登録します。必要となる情報は以下のとおりでした。

  • 製品のシリアル番号
  • 製品情報
  • 購入日

こういうとき、ネットで買っていたのは役立ちました。メールボックスを検索するだけだったので

3-2. 保証交換の申請

登録済みの製品から対象のHDDを選択し、保証交換のリクエストを作成します。交換方法は次のものを選択しました。

Standard Replacement

故障品を先にWDへ送付し、メーカー側で受領・処理された後に交換品が発送される方式(交換品が届くまで一定の期間が必要)です。この処遇は致し方なし。前回のように買った週に壊れたのではないので。

3-3. 障害内容の入力

障害理由の欄には異常セクターおよび読み取り/書き込みエラーに該当する内容を入力しました。具体的に以下の、NASで確認した症状です。(どの機材でどんなエラーが起こっていたかの生ログに勝る一次情報はありません)

QNAP TS-216G detected unrecoverable
read/write errors on HDD 2.

Three bad sectors were reported,
and RAID 1 is currently degraded.

Requesting a warranty replacement.

3-4. 配送先の登録と申請

交換品の配送先(つまり筆者の住所)を登録し、申請を送信します。申請直後のステータスは以下のとおりでした。

Pending Approval

そこから数時間後、

「交換リクエストが承認されました」

のメールが届いたので、申請は承認されたため、実際に送ることになります。

4. 故障HDDの梱包と返送

RMAが承認されたら、発行された返送指示に従って故障品を発送します。今回案内された返送先は、千葉県印西市の国内物流拠点でした。

海外メーカーへの返送ではありますが、今回は国内で助かりました。

4-1. HDD単体の梱包

まず、QNAPのドライブトレイから故障HDDを取り外します。

サポートページでも言われましたが、NASのトレイや固定用ネジなどは同梱するな、HDDのみを送れという指示に従います。

4-2. 静電気対策と緩衝材

外箱だけ頑丈でも、内部でHDDが動いてしまっては意味がないし、梱包不備による輸送中の破損は、保証対応に影響する可能性があります。

梱包方法はWDが指定する条件である以下に従いました。

  • 静電気対策を行う
    • 買ったときの内袋は既に処分したためアルミホイルで包んでおく
  • 緩衝材としてのプチプチ
    • これは配送方法でも指示されました。「ズレないような厚みにしろ」という形で、スチロール製の緩衝材や空気を詰めただけのビニール袋は不可という話。
  • しっかりとした段ボール箱で包むこと
  • 発行されたRMA番号を記載すること。

4-3. RMA書類を同梱して送付

承認後に発行されたRMA Packing Slip(返送品をメーカー側で識別するための書類)を印刷し、指定に従って同梱します。

ここまで来てようやく段ボール箱をギチギチにガムテープ張りをして送付手続き(元払い)

これで故障品の返送手続きは完了。

おわりに

2026年3月に導入したQNAP TS-216G。

導入直後の初期不良を乗り越え、ようやく安定稼働に入ったと思っていたところで、再びHDD 2の障害です。「何かの綾か?」思いましたが、起きてしまったことは仕方なし。

ちなみに、2026年10月28日に上記を実施し、ステータスも「受領済み / 処理中」であることは確認しましたが、2026/11/14現在、ステータスに変化無し。

残るはHDDの返送と、HDDのリビルド待ちですが、それはまた改めて実施します。

それにしても、「分割キーボードを買う」というイベントがなければ、この異常事態に気づかなかったまで見えるのですから「ファンタスティック・フォーの統率者デッキを買った」からの「時空の連続性」とやらには驚くべきものがあります。

歴史はすべて同時に起こっている/All of History, All at Once

と、「ドクター・フー統率者デッキ」のカードが思わず脳裏をよぎりましたが、この「特異点」はまだ続きます。

【物欲と理性】統率者デッキの特異点から、なぜか「分割メカニカルキーボード」が生えてきた話

前回の記事で、眠っていた『ドクター・フー』のタイムロードたちを救済すべく、『ファンタスティック・フォー』との融合デッキ(It's Clobberin' Time!)を組み上げたお話をしました。

そのデッキの結びで「諸々のバタフライエフェクトを生み出す特異点になってしまった」と触れましたが、今回はその顛末についてです。

あ…ありのまま 今 起こった事を話すぜ!
おれは統率者デッキを買ったと思ったら分割キーボードを買っていた… 
な… 何を言ってるのか わからねーと思うがおれも何を買ったのかわからなかった… 頭がどうにかなりそうだった…
衝動買いだとかMy New Gear..だとかそんなチャチなもんじゃあ 断じてねえ…
もっと恐ろしいものの片鱗を味わったぜ…

なぜそんな時空の歪み(パラドックス)が発生したのか。その裏にあった「脳内決済システム」の攻防戦を振り返りたいと思います。

1. 発端:プロの「選球眼」が見たかった

自分でファンタスティック・フォーとドクター・フー統率者デッキのコラボを組んだのがあの旅行前。つまり、9月。

そこから旅行の準備やらphpの脆弱性やらでてんてこ舞い。ようやく時間ができて紙をしばける。追加カードを買うために専門店にでも行ってみるか。

その店頭にて「ショップがブラケット3向けに再構成した、ファンタスティック・フォー完成品デッキセット」

すでに自前のデッキは手元にあり、追加のシングル補強(5,550円)も済ませていました。カードそのものが喉から手が出るほど足りないわけではありません。
しかし、TCGプレイヤーなら一度は抱くであろう知的好奇心が頭をもたげたのです。

  • 「ショップのプロは、どんな思想でこの100枚を選び取ったのか?」
  • 「プロの『選球眼』を、現物のリストとして手元でカンニングしてみたい」

そんな欲求がむくむくと湧き上がり、私はレジへ向かおうとしました。

2. 脳内CFOの緊急監査:それは「情報」か「現物」か?

しかし、レジを目前にして、私の脳内決済システム(脳内Chief Financial Officer)がけたたましい警報を鳴らしました。

  • 買おうとしているもの:
    • 数万円のカード100枚セット(現物ハードウェア)
  • 本当に欲しいもの:
    • プロの構築思想という数行のリスト(情報・ナレッジ)
  • 現状:
    • 土地も主要パーツも自前で揃っており、買っても大半は重複する余剰在庫になる

「ちょっと待て。数行の知見(コードレビュー)を見るためだけに、同じデッキ丸ごとの身代金を払う気か?」
「お前は他人のテンプレに相乗りしたいのか? 自分で直感を頼りにチューニングする(DIYする)のが一番楽しいんじゃあないのか?」

冷徹な脳内CFOの監査が入り、決済要求は無慈悲にも《却下/Reject(STX)》されました。

こういうときの脳内CFOは「割とそそのかす」方です。しかも、久々の紙いじりという大義名分まであります。「なんで自分はそれを却下したのだろうか?」思いながら店を出ました。

3. 予算のエアポケットと「健康」という名の無敵パス

ここで終われば、単なる「無駄遣いを踏みとどまった賢明な話」で済みました。
しかし、問題はここからです。

「数万円のデッキを買う気満々だった」という事実により、筆者の心の中にはポッカリと数万円分の“浮いた枠(予算のエアポケット)”が生まれてしまっています。

TCGの紙の束に対しては「重複在庫だ! 費用対効果が悪い!」とあれほど厳格に gatekeeper を務めた脳内CFO。
ところが、視界の端にずっと気になっていた別のガジェットが映り込んだ瞬間、信じられない態度豹変を見せました。

それが、左右分割メカニカルキーボード(Mistel Barocco MD770 / 静音赤軸)でした。

筆者は分割キーボードを2021年に購入しています。

  • 「このキーボードもいい加減へたれてきている」
  • 「今年は既にノートPC/NAS/ミニPCとリプレースをした」
  • 「こっちもリプレースした方が良くないか?」
  • 「へたれたキーボードを更に使い続けるの?」
  • 「Kinesisの後継品を探そうにも日本の代理店は撤退した」
  • 「これは消耗品ではなく、健康と生産性の礎(インフラ)である」

さっきまで無駄遣いを許さなかった脳内CFOが、“少佐殿”の声で宣言します。

「よろしい ならば購入(kaufen)だ」

デッキには出なかった決済が、ほぼ同額のキーボードには一瞬で降りる。

「心の会計(メンタル・アカウンティング)」の二重基準、恐るべしです。

4. 着弾と調律:道具を己の直感に従わせる

こうして、統率者デッキの代わりに我が家に鎮座することになった分割キーボード。
しかし、ここでも一筋縄ではいきませんでした。

  • 左右を繋ぐケーブルの接続順を間違えて保護モードで沈黙し、冷や汗をかく
    • Ctrl+Ctrlの長押しで工場出荷リセットをかけて無事に蘇生させる
  • デフォルトのカーソルキーの並び(← → ↑ ↓)に脳がバグる
    • Microsoft PowerToysを導入し、OSレベルで直感通りの「← ↑ ↓ →」へリマップ
    • キートップ引き抜き工具で物理キーキャップも「← ↑ ↓ →」へと差し替える

5. 入力した瞬間

世界が変わりました。メンブレンと異なりすっとキーボードが落ち、次へのアクションへと導いてくれます。

この、キーボードをガシガシ叩いて入力できた初心がよみがえりました

諸君 私はタイピングが好きだ
諸君 私はタイピングが好きだ
諸君 私はタイピングが大好きだ
ブログの清書が好きだ
検証ブレストが好きだ
コマンド入力が好きだ
行動の言語化が好きだ

ぐらいの勢い。特にあのスコスコとした打鍵館はずっとタイピングしていたいぐらいの。

分割という特殊な環境ゆえに「他に替えが効かない」という代物に、ついに上位互換が現れました。

終わりに

もしあの日、衝動に任せてショップの完成品F4デッキを買っていたらどうなっていたでしょう。

おそらく、手元には重複したカードの山が残り、自前のデッキへの愛着も薄れ、肩をすぼめてメンブレンキーボードを叩き続ける日々が続いていたはずです。

と、言いつつも、結局のところ

「『衝動買いをした』というだけでこの長さ?」

といういつもの与太話でした。

IDEA SPHERE:不死身のエースという過信

はじめに

Those who survive a long time on the battlefield start to think they are invincible.
I bet you do too, buddy.

「不死身のエースってのは戦場に長く居たものの過信だ」
「お前のことだよ相棒」

ゲーム『エースコンバットZERO』に登場する、ピクシーことラリー・フォルクの台詞です。筆者はこの言葉を、自分が運用しているGROWIのトップページに掲げています。

長く同じ仕事をしていると、成功体験が積み重なっていきます。幾度となくトラブルを切り抜け、障害を復旧し、時には無茶な要求にも対応してきた。

そうして経験を重ねるうちに、自分なら何とかできるという自信が生まれます。その自信は、日々の運用を支える大切なものです。

「自分は失敗しない」という過信に変わっていないか。そんな自戒を込めて、この言葉を掲げていました。

この言葉に、もう一度突きつけられました。

たった一つの失念

2026年11月5日。いつものようにGROWIのバージョンアップを実施していました。筆者が運用しているGROWIは、Gitからソースコードを取得し、ビルドして稼働させているものです。

アップデートに際しては、

  1. 変更内容を確認
  2. 必要に応じて退避する
  3. ブランチを切り替えてビルドする

何度も繰り返してきた作業です。今回、筆者は一つの手順を忘れていました。

git stash

作業ツリーに残っている変更を、一時的に退避するためのコマンドです。本来なら、作業状態を確認したうえで、必要な変更を退避してからアップデートを進めるべきでしたが失念しました。

ここまでは、筆者自身の失態です。問題は、その後でした。

復旧のつもりが

普段、こうした技術的な相談にはGeminiを利用しています。ところが今回は、いつもとは異なる相談先を使いました。

そこで案内されたのが、次のコマンドです。

sudo git reset --hard
sudo git clean -fd

説明は「変更を破棄して綺麗にする」。確かに、Gitの作業ツリーを整理するという意味では、目的に沿ったコマンドです。しかし、運用中のシステムに対しては話が変わります。

  • git reset --hard は追跡対象ファイルの未コミット変更を破棄します。
  • git clean -fd は、Gitが追跡していないファイルやディレクトリを削除します。

後者は、Gitの管理対象外にある独自の設定や追加ファイルまで巻き込む可能性があります。そして筆者は、そのコマンドを実行してしまいました。

ここで問題なのは、AIが危険なコマンドを提示したという事実だけではありません。

そのコマンドが何をするのか知っているはずの筆者が、十分に影響範囲を確認せず、実行してしまったことです。

普段なら、他人が書いた手順書にこのコマンドがあれば、まず確認するでしょう。

  • 削除対象は何か。
  • 退避は済んでいるか。
  • ロールバックできるか。

それを、自分自身の作業では怠ってしまったという過信です。

不死身ではなかったエース

その後、GROWIの起動に失敗しました。

Active: activating (auto-restart)
(Result: exit-code)

ExecStart=/bin/bash /home/www-data/growi/growi-start.sh
(code=exited, status=127)

終了コード127。起動スクリプト内で必要なコマンドが見つからない場合などに発生するエラーです。ここで、ようやく自分が置かれている状況を認識しました。

単なるアップデート作業だったはずが、稼働中のシステムを復旧する作業に変わっている。

幸い、筆者にはバックアップがありました。日頃から、設定変更やアップデートの前にはバックアップを取得する習慣があります。その習慣に助けられました。

バックアップから復元し、GROWIを再ビルド。無事、サービスを起動させることができました。

これで一件落着。 ……とは、なりませんでした。

消えた文字の個性

GROWIの画面を開いて、違和感を覚えました。フォントが違います。筆者はGROWIの表示フォントを、独自に配置した「kiloji」に変更しています。

これは2025年9月に実施したカスタマイズで、Apacheのリバースプロキシ設定を利用し、フォントファイルを直接配信する仕組みを構築したものです。

ところが、今回の復旧後には、そのフォントが適用されなくなっていました。調べてみると、

ls -lah /home/www-data/growi/packages/preset-themes/public/fonts/kiloji/

結果は、

そのようなファイルやディレクトリはありません

先ほどの git clean -fd によって削除された可能性が高い、というか原因はこれです。Git管理外に置いていた独自フォントのディレクトリが消えていました。

ここで役立ったのが、以前に書いていた技術メモでした。

フォントの配置場所、ApacheのAlias設定、カスタムCSS、動作確認方法。

当時の作業を記録していたため、何を復元すればよいのかがすぐに分かりました。フォントファイルを元の場所に戻し、表示を確認。無事、いつものGROWIが帰ってきました。

2025年9月の自分が書いた記録に、2026年11月の自分が助けられたわけです。

経験という諸刃の剣

今回の一件を振り返って、改めて考えさせられました。筆者は長年、サーバを運用してきています。

  • OSのアップデート
  • 脆弱性への対応
  • サービスの移行
  • 証明書の更新
  • 障害対応

等など。その経験があるからこそ、トラブルが発生しても落ち着いて対応できます。しかし、経験があるからこそ、慣れによって確認を省略してしまうこともあります。

  • 「いつもやっているから大丈夫」
  • 「この程度なら何とかなる」
  • 「何かあっても戻せる」

どれも、完全に間違った考えではありません。実際、今回はバックアップによって復旧できました。

しかし、復旧できることと、事故を起こしてよいことは同義ではありません。

ここを取り違えた瞬間、経験は自信から慢心へと変わってしまいます。

もう一つ、AIとの付き合い方についても考えさせられました。AIは便利です。自分では思いつかなかった解決策を提示してくれることもあります。しかし、AIが提示したコマンドを実行するのは、あくまでも自分です。相談先を変更したことも、提示されたコマンドも、今回の経緯を構成する要素ではあります。

それでも、最初の手順を失念したのは自分であり、コマンドを実行したのも自分です。そこをAIの責任に転嫁してしまえば、今回の失敗から得られるものは少なくなってしまうでしょう。

必要なのは、AIを疑うことではなく、AIの提案も含めて、自分の判断を検証することなのだと思います。

『HELLSING』でアーカードが言う

銃は私が構えよう。照準も私が定めよう
弾を弾装に入れ遊底を引き安全装置も私が外そう
だが
殺すのはおまえの殺意だ

そう、AIは判断基準に過ぎません。判断を受け入れる、決断をする。そして、その結果を受け入れ、責任を取るのは自分自身です。

生き残った理由

一方で、今回の復旧を可能にしたものも、長年の運用経験から生まれた習慣でした。

  • バックアップを取ること。
  • 変更内容を記録すること。
  • 設定ファイルの差分を残すこと。
  • 作業が終わったら、その経緯を技術メモとして残すこと。

今回、筆者は過去の自分が残したバックアップと記録によって助けられました。経験が過信を生み、経験から身についた習慣が、その過信による失敗を救った。

皮肉な話ではありますが、ここに一つの答えがあるようにも思います。

長く生き残ってきたことは、自分が不死身である証明にはなりません。

むしろ、失敗する可能性を認め、そのときに備えてきたからこそ、失敗からのリカバリーが可能になりました。

  • バックアップは、自分が失敗する可能性を認めているからこそ取るものです。
  • 作業記録も、未来の自分がすべてを覚えているとは限らないからこそ残すものです。

つまり、それらは自分の能力への過信とは正反対のところにある習慣なのです。

おわりに

無事に復旧したGROWIを開くと、そこにはいつものフォントで、いつもの警句が表示されていました。

Those who survive a long time on the battlefield start to think they are invincible.
I bet you do too, buddy.

「不死身のエースってのは戦場に長く居たものの過信だ」
「お前のことだよ相棒」

これまで何度も目にしてきた言葉です。その意味も、十分に理解していたつもりでした。

今日もまた、この言葉が自分に向けられていると感じました。

人はミスを犯す。そこに、今回のピボット旅行で飼い始めた脳内シャアがしゃしゃり出る前に、その「器」が語りかけてきました。

「過ちを気に病むことはない。
ただ認めて、次の糧にすればいい。
それが大人の特権だ。」

で、今回のお話は締めます。

自室サーバの世代交代・前編『未来に進むための記憶』

はじめに

先日購入したミニPC、BOSGAME E5。Ubuntu 26.04 LTSをインストールし、ホスト名を「four-mations」として運用を開始していました。

そして今回、最後まで旧PCに残っていたAdGuard Homeの移行が完了しました。これにより、長らく自室内サーバとして稼働していたLet's note CF-XZは、その役目を終えることになります。

今回の記事は、この世代交代についての記録です。そして、移行作業を通じて改めて実感した「過去の自分が残したメモ」のありがたさについても触れていきます。

旧環境と新環境

まず、今回の移行元と移行先について。

旧環境

  • 機種:Panasonic Let's note CF-XZ
  • CPU:Intel Core i5-7300
  • メモリ:8GB
  • ストレージ:256GB SSD
  • 主な用途:
    • Nextcloud
    • AdGuard Home

もともとはモバイルノートPCとして使っていた機材です。それを自室内のサーバとして転用し、ファイル共有やDNSフィルタリングといったサービスを担わせていました。

新環境

  • 機種:BOSGAME E5
  • CPU:AMD Ryzen 3 5300U
  • メモリ:16GB
  • ストレージ:512GB NVMe SSD
  • OS:Ubuntu 26.04 LTS Desktop
  • ホスト名:four-mations

性能面はもちろん、メモリやストレージにも余裕ができました。そして何より、専用のミニPCに役割を集約することで、今後の運用を見直す契機にもなりました。

段階的な移行

今回、すべてのサービスを一度に移行したわけではありません。

  1. Nextcloudを構築・移行し、動作を確認。
  2. 旧環境に残っていたAdGuard Homeを移行するという順序を取りました。

Nextcloudはファイル共有基盤ですから、移行後の動作確認も比較的わかりやすいものです。一方、AdGuard HomeはDNSという、自室のネットワークにおける重要な役割を担っています。

ここが停止すると、ネットワークそのものは生きているのに、名前解決ができず、普段利用しているサービスにアクセスできなくなるという状況が発生します。いわば、自室のネットワークにおける単一障害点の一つです。

そのため、先にNextcloudを移し、最後にAdGuard Homeを移行するという段階的な手順を取りました。そして、ようやく両サービスの移行が完了。

旧PCに残っていた役割を、すべて新しいミニPCへと引き継ぐことができました。

最大の功労者は、過去の自分

さて、今回の移行作業で特に役立ったものがあります。それは、新しいツールでも、最新のAIでもありません。

過去に自分が書き残した構築・運用メモです。

Nextcloudの構築に際しては、以前の環境で記録していた設定や手順が役立ちました。AdGuard Homeについても同様です。過去の構築記録を参照しながら、必要な設定や作業内容を確認し、移行を進めることができました。

このとき改めて実感したのが、記録というものの価値です。構築した当時は、目の前の問題を解決するために調べ、コマンドを実行し、動作を確認していました。

そして、その結果をメモとして残していたわけです。時間が経ち、環境が変わり、再び同じような作業をすることになったとき、その記録は立派な引き継ぎ資料になっていました。

しかも、引き継ぎ元と引き継ぎ先は同一人物です。

過去の自分から、現在の自分への引き継ぎ。

これほど話が早い引き継ぎも、なかなかありません。何しろ、記録を書いた本人が、記録を読む本人の癖を熟知しているのですから。

なぜメモを残すのか

筆者は日頃から、サーバの構築や障害対応、アップデート作業などを記録しています。その際に意識しているのは、単に実行したコマンドを並べることではありません。

  • 何を目的とした作業なのか
  • どのような環境で実施したのか
  • どの順番で作業したのか
  • どのように動作を確認したのか
  • どのような問題があり、どう解決したのか

こうした情報を、後から読み返せる形で残しています。理由は単純です。

未来の自分が、今の自分と同じことを覚えている保証はないからです。

人間の記憶は、案外あてになりません。そのときは理解していた設定も、数か月、数年経てば忘れているものです。ましてや、日々さまざまなシステムに触れていれば、個々の設定内容まで記憶し続けることは現実的ではありません。

だからこそ、記録を残す。そして、記録があるからこそ、次の作業では調査や試行錯誤を減らすことができます。今回の移行は、その効果を実感できる機会となりました。

技術的負債ではなく、技術的資産

システム運用では「技術的負債」という言葉をよく耳にします。過去の設計や実装、あるいは先送りした判断が、将来の作業を難しくするというものです。

しかし、今回の経験は、その逆を考える契機になりました。

  • 過去に残した記録が、将来の作業を容易にする。
  • 当時の調査や検証に費やした時間が、次の作業で再利用できる。

つまり、過去の作業が、未来の自分にとっての資産になっているわけです。

  • 一度調べたことを、もう一度最初から調べ直す必要はありません。
  • 一度経験した問題を、もう一度同じように試行錯誤する必要もありません。
  • 記録を残しておけば、その経験を次の作業の出発点にできます。

もちろん、OSやアプリケーションのバージョンが変われば、手順も変わります。だからこそ、過去の記録を参照し、現在の環境との差分を確認しながら作業することになります。

そして、その差分もまた、新しい記録として蓄積されていきます。こうして経験が積み重なっていくことこそ、筆者が技術メモを残し続ける理由の一つです。

おわりに

Nextcloudに続き、AdGuard Homeの移行も完了。

これで、長らく自室のネットワークを支えてくれたLet's note CF-XZは、その役目を新しいBOSGAME E5へと譲ることになりました。

中古のノートPCをサーバとして転用し、長年運用してきた環境。今回の移行を支えてくれたのは、ほかならぬ過去の自分が残した記録でした。

かつて構築した環境が役目を終えても、そこで得た知識や経験は、記録として残り続けます。

  • ハードウェアには寿命があります。
  • OSにもサポート期限があります。
  • アプリケーションも、いつかは更新や置き換えが必要になります。

しかし、そこで得た経験を記録しておけば、次の環境へと引き継ぐことができます。

機材は世代交代しても、記録は世代を超えて役に立つ。

今回の移行で得た、何よりの実感です。

こんな状況を一番表す言葉がこれです。『ユミアのアトリエ』主人公、ユミア・リースフェルトに曰く

人が記憶を紡ぐのは過去に縋るためじゃない! 未来へ進むためだ!

この記憶を紡ぐため、VPSやWordpressにメモを残しておいてよかったと思うことしきりです。

CVE-2026-98432対応・解決編『サーバ管理者は眠りたい』(Ubuntuの先行パッチ適用によるカーネルアップデート)

はじめに

2026年10月31日、Linuxカーネルの脆弱性「CVE-2026-98432」に対して、nftablesによる暫定緩和策を実施しました。

このときの方針は、修正版カーネルが公開されるまでの間、攻撃経路を少しでも狭めるというものです。ここで問題となったのがUbuntu側の修正版の提供状況でした。

脆弱性の存在は明らかになっている。修正パッチも存在している。しかし、Ubuntuの通常の更新経路には、まだ修正版が配信されていない。そんな中、2026年11月2日にCanonicalから発表がありました。

Fixes available in -proposed pocket for CVE-2026-98432

修正版カーネルが -proposed ポケットで利用可能になった、というものです。

-proposed は、Ubuntuの更新パッケージが正式公開される前に検証される領域です。つまり、修正版は手に入る。しかし、通常の更新として配信するための検証はまだ終わっていない。

ここで筆者は、正式公開を待つのではなく、修正版カーネルを先行適用することにしました。今回は、その適用手順と、再起動後の確認、通常の更新経路への復帰までを記録します。

1. 対応環境と修正版の確認

今回の対象はUbuntu 24.04 LTSのVPSです。

まず、現在稼働しているカーネルを確認します。

uname -r

結果:

6.8.0-147-generic

インストール済みのカーネルパッケージも確認します。

dpkg -l | grep linux-image

続いて、APTで利用可能なバージョンを確認します。

apt-cache policy linux-generic
インストールされているバージョン: 6.8.0-147.147
候補: 6.8.0-147.147

この時点では、通常の noble-updates および noble-security に修正版は存在していません。

一方、Canonicalが公開したUbuntu 24.04 LTS向けの修正版は以下のとおりです。

6.8.0-149.149

そこで、noble-proposed を一時的に利用することにします。

2. noble-proposedの登録

まず、APTに noble-proposed を追加します。

echo 'deb http://archive.ubuntu.com/ubuntu noble-proposed main' | sudo tee /etc/apt/sources.list.d/noble-proposed.list

次に、-proposed のパッケージが通常の更新で無差別に選択されないよう、優先度を明示します。

sudo tee /etc/apt/preferences.d/99-noble-proposed <<'EOF'
Package: *
Pin: release a=noble-proposed
Pin-Priority: 100
EOF

通常の更新リポジトリの優先度500より低くすることで、-proposed に存在するパッケージを通常のアップグレード対象として優先させないようにします。なお、Ubuntuの -proposed は標準でも優先度100として扱われます。今回は設定を明示しています。

パッケージリストを更新します。

sudo apt update

続いて、修正版が認識されているか確認します。

apt-cache policy linux-generic

結果:

linux-generic:
  インストールされているバージョン: 6.8.0-147.147
  候補:               6.8.0-147.147
  バージョンテーブル:
     6.8.0-149.149 100
        100 http://archive.ubuntu.com/ubuntu noble-proposed/main amd64 Packages
 *** 6.8.0-147.147 500
        500 http://archive.ubuntu.com/ubuntu noble-updates/main amd64 Packages
        500 http://security.ubuntu.com/ubuntu noble-security/main amd64 Packages
        100 /var/lib/dpkg/status

ここで、修正版の 6.8.0-149.149 が認識されました。ただし、候補は依然として 6.8.0-147.147 のままです。

これは意図した挙動です。

3. インストール前のシミュレーション

いきなりカーネルを更新するのは避けたいところです。特に今回は、正式公開前のパッケージを本番VPSへ導入します。

そこで、APTのシミュレーション機能を利用します。

sudo apt-get -s install -t noble-proposed --only-upgrade linux-generic

-s はシミュレーション、-t noble-proposed は対象のリポジトリを指定するオプションです。

今回の結果は以下のとおりでした。

アップグレード: 8 個
新規インストール: 7 個
削除: 0 個
保留: 21 個

更新対象には以下が含まれていました。

  • linux-generic
  • linux-image-generic
  • linux-virtual
  • linux-image-virtual
  • linux-headers-generic
  • linux-headers-virtual
  • linux-libc-dev
  • linux-tools-common

また、カーネルイメージ、モジュール、ヘッダー、ツール類が 6.8.0-149 として新規導入されます。特に確認したかったのは、パッケージ削除が0件であることです。

4. 修正版カーネルの適用

シミュレーションに問題がなかったため、実際の更新を実施します。

sudo apt-get install -t noble-proposed --only-upgrade linux-generic

今回の環境では、linux-generic に加えて linux-virtual 系のメタパッケージも依存関係として更新対象になりました。

インストール後、カーネルを切り替えるために再起動します。

sudo reboot

再起動後、稼働カーネルを確認します。

uname -r

結果:

6.8.0-149-generic

修正版カーネルでの起動に成功しました。

これでCVE-2026-98432に対するカーネル側の修正は適用できました。

……と、ここで終われば話は簡単だったのですが。

5. 再起動後のサービス確認

カーネルが更新できたからといって、システム全体が正常に動いているとは限りません。

そこで、systemdの状態を確認します。

systemctl --failed

結果:

UNIT LOAD ACTIVE SUB DESCRIPTION

0 loaded units listed.

失敗しているユニットがあった場合は、カーネル更新との関連を含めて原因を確認し、必要に応じて関係者と調整した上で対処します。

6. noble-proposedの登録解除

修正版カーネルの適用と再起動後の確認が完了したため、最後にAPTの設定を元に戻します。noble-proposed は正式公開前のパッケージを提供する領域です。

今回必要だったのは修正版カーネルの先行適用であり、継続して有効にしておく必要はありません。

追加した設定ファイルを削除します。

sudo rm /etc/apt/sources.list.d/noble-proposed.list
sudo rm /etc/apt/preferences.d/99-noble-proposed

パッケージリストを更新します。

sudo apt update

続いて、カーネルの状態を確認します。

apt-cache policy linux-generic

結果:

linux-generic:
  インストールされているバージョン: 6.8.0-149.149
  候補:               6.8.0-149.149
  バージョンテーブル:
 *** 6.8.0-149.149 100
        100 /var/lib/dpkg/status
     6.8.0-147.147 500
        500 http://archive.ubuntu.com/ubuntu noble-updates/main amd64 Packages
        500 http://security.ubuntu.com/ubuntu noble-security/main amd64 Packages
     6.8.0-31.31 500
        500 http://archive.ubuntu.com/ubuntu noble/main amd64 Packages

修正版の 6.8.0-149.149 はインストール済みとして維持されています。通常の更新リポジトリに存在するバージョンは 6.8.0-147.147 ですが、APTが自動的にダウングレードすることはありません。

最後に、noble-proposed の設定が残っていないことを確認します。

grep -R 'noble-proposed' /etc/apt/sources.list /etc/apt/sources.list.d/ /etc/apt/preferences.d/ 2>/dev/null

結果は出力なし。これでAPTの設定も通常の状態へ戻りました。

7. 暫定緩和策について

10月31日に実施したnftablesによる暫定緩和策については、今回は撤去せず、そのまま維持することにしました。今回のカーネル更新によってCVE-2026-98432の修正は適用されていますが、既存のフィルタリングルールを急いで取り除く必要もありません。

筆者の環境ではGoを使用しておらず、現在のルールによる運用上の問題も確認されていません。そのため、今回の対応ではnftablesのルールと永続化用のsystemdサービスを変更せず、現状維持とします。

8. 対応結果

今回の対応結果をまとめます。

項目結果
CVE-2026-98432修正版適用完了
稼働カーネル6.8.0-149-generic
noble-proposed登録解除済み
systemd失敗ユニット0件
nftables暫定緩和策維持

これで、今回のCVE対応は一段落となりました。

おわりに

今回、改めて実感したのは、脆弱性対応における判断の難しさです。Canonicalが修正版を -proposed に公開したのは、正式な更新経路へ投入する前に、十分な検証を行うためです。

その判断には合理性がありますが、実際にサーバを運用する立場からすれば、脆弱性が明らかになっているにもかかわらず、正式な更新を待ち続けることにもリスクがあります。

  • 正式公開まで待つのか。
  • 検証中の修正版を先行適用するのか。
  • 暫定緩和策でどこまで対応できるのか。

どの選択にも、それぞれのリスクと運用コストがあります。この場合、筆者が選べる道は2つです。

  • 正式公開まで待ち、日々、脆弱性チェックに怯えて眠れない時間を継続するのか?
  • 少々のリスクを承知でカーネルアップデートを行い、(少なくともその問題は)解決させてぐっすり眠る日を確保するのか?

筆者の性分は後者だったというお話です。

ピボット旅行2026-27『il vento d’oro』

はじめに

このタイトルを聞いて、ピンとくる方は多いと思います。

アニメ『ジョジョの奇妙な冒険 黄金の風』、そのイタリア語タイトルが『Vento Aureo』。そして『il vento d'oro』といえば、敵へのトドメで流れる、いわゆる「処刑用BGM」として知られるあの曲です。

MLBオールスターでも大谷翔平選手が入場曲としてリクエストしたことで話題になりました。そんな曲が、今回のエントリーの鍵となります。

……鍵というよりは、契機と呼んだ方が正確でしょうか。なにしろ、今回立ち向かう相手は敵スタンド使いではありません。自分自身が溜め込んだ、ある種の負債です。

記録負債という言葉

筆者には、日課と呼べるものがいくつかあります。

  • 毎日のWordPress公開
  • ほぼ日手帳への記録
  • ZENタイルの記録

こう並べると、いかにも毎日きっちりと記録をこなしているように見えるかもしれません。しかし、実態は少し違います。

大事なのは、必ずしもその日のうちに全部を終わらせることではありません。最終的に帳尻が合えばいい、というのが筆者のスタンスです。記録を溜めておいて、後からまとめて処理することもあります。

その結果として発生するのが、記録負債。記録するべき事柄がなくなるわけではありません。単に未来の自分へ仕事を先送りしているだけです。

そして、未来の自分は大抵、別のことをしています。こうして発生した負債を返済するため、筆者は定期的に時間を設けています。

お金の記録は、ライフログである

今回の返済対象は、旅行中のお金の記録です。宿に戻ったら、まずは大事な記帳作業が待っています。お金といっても、ここで記録するのは入出金です。

お金の動きは、単なる家計簿の数字ではなく、自分がどのように生活していたかを物語るライフログでもあります。

  • 臨時収入。めったにありません。
  • 衝動買い。こちらは、とてもよくあります。
  • 急遽、病院に行くことになった記録。

普段の生活で何にお金を使い、何が予定外に発生し、どこで判断を変えたのか。そうした出来事が、金額とともに残ります。下手に感情だけを記録するよりも、よほど生々しいものが見えてくることもあります。

筆者がこの記録に使っているのが、セルフホストしている家計管理アプリのFirefly IIIです。

比較的シンプルな操作で記帳でき、検索も速い。口座単位で管理できるため、現金で支払ったのか、カードを使ったのかといった違いも追跡できます。今回の旅行では、これが実に重要な意味を持ちます。

  • どこで、何に、いくら使ったのか。
  • それだけでなく、いつ使ったのか。

記録を積み上げていけば、旅行中のお金の動きを完全に物語る指標になります。 ……問題は、その物語に登場する数字を、自分自身で支払っていることです。

自分の血液が流出する瞬間

旅行中の出費を記録するということは、レシートや領収証を確認しながら、自分が使った金額を改めて直視するということです。言い換えなくても:お金という自分の血液が流出した事実を、わざわざ自分の手で再確認する作業でもあります。

精神にくる作業です。一泊や二泊程度の旅行であれば、帰宅してからまとめて記録しても何とかなります。しかし、三泊ともなると話が変わります。

レシートも領収証も増えます。記録する項目も増えます。何より、時間が経過するほど「これは何の支払いだったか」を思い出す負担が増していきます。

どこかで、途中で、やらなくてはいけません。しかし、やりたくない。

この二つは、何の矛盾もなく両立します。

そして、両方やらなくっちゃあいけないのが辛いところです。

覚悟はいいか? 俺はできてる

それならば、なぜ朝一番でやらなかったのでしょうか。

旅行記を書いているときには、筆者はしばしば「自動書記」とでも呼ぶべき状態に入ります。記憶が新鮮なうちに、思い出したことを勢いのまま文章へ変換していくのです。

ならば、朝のうちに記帳も済ませてしまえばよかった。ところが、お金の記録は勝手が違います。

旅行記ならば、多少の感情の揺れや記憶の細部が前後したところで、文章としての勢いを優先できます。金額はそうはいきません。

  • レシートに書かれた金額と入力した金額が一致するか。
  • 現金で払ったのか、カードで払ったのか。
  • 記録した取引に抜けがないか。

起き抜けの頭で、これらを正確に突き合わせるのは無理があります。自動書記の勢いだけでは乗り切れない。かといって、先延ばしにすれば負債が膨らんでいく。

そこで必要になるのが、作業を始めるためのスイッチです。

「覚悟はいいか? 俺はできてる」

ここで選ばれたのが、『il vento d'oro』でした。

ミュージックスタート。

トラベラーズノート、マスキングテープ、そしてFirefly III

曲を流しながら、レシートと領収証を一気にまとめていきます。

この作業で役に立ったのが、前回の記事でも登場したトラベラーズノートです。レシートを貼り付け、必要に応じて簡単なメモを残し、それを確認しながらFirefly IIIへ記帳していく。

単にレシートを保管するだけではありません。旅先での支出を振り返り、記録と記憶を結びつけるための作業台として機能してくれました。そして、ここでもう一つ、思わぬ援軍が登場します。

マスキングテープです。

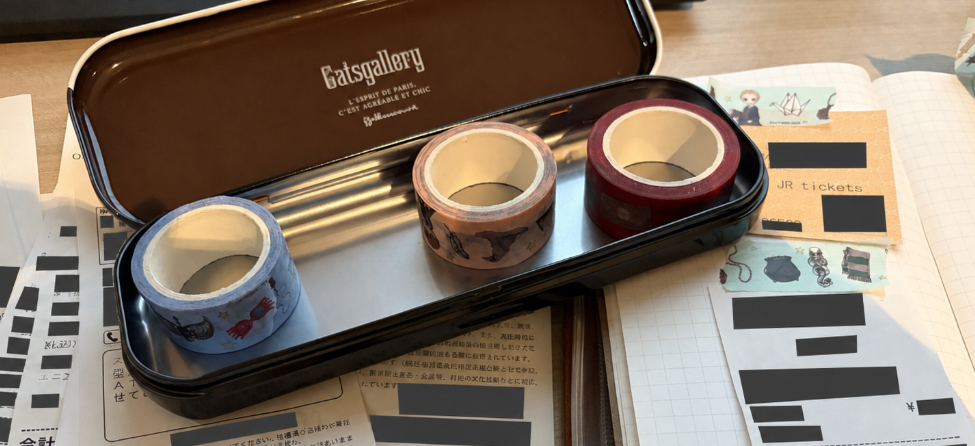
今回、輪行を諦めたことで、当初の予定とは少し違う荷物を携行することになりました。その中に入っていたマスキングテープ群が、ここで役に立ったのです。

レシートを貼り付け、整理し、必要な情報を残す。旅先での記録という観点では、非常に相性のよい組み合わせでした。もっとも、これらを持ってこなかったとしても、筆者はおそらくロフトでほぼ日手帳と一緒に買っていたでしょう。

必要な道具がなければ、現地調達すればいい。旅先での買い物には、そういう側面もあります。

……そして、そうやって増えていく出費もまた、いずれFirefly IIIに記録されるわけです。

無駄無駄無駄ラッシュ、そして17時

『il vento d'oro』の勢いを借りて、次々とレシートを処理していきます。金額を確認し、支払い方法を確認し、取引を登録する。

無駄無駄無駄無駄無駄無駄無駄無駄ッ!

もちろん、ここで言う「無駄」は、記帳作業そのものを指しているわけではありません。あくまで、積み上がった消費金額に対する感想です。

曲の勢いに乗って、記録負債を一気に返済していきます。

そして、作業開始から約一時間。

ついに、旅行中の支出記録が完成しました。

これで、どこで、何に、いくら使ったのかを振り返るための記録が揃いました。レシートも整理され、Firefly IIIへの入力も完了。先送りにしていた仕事が、ようやく片付きました。

そして時計を見ると、17時。

「つけの…… 領収証だぜ」

と言いながらの次の出費へ向かうため、財布を持って宿を後にしました。

...To Be Continued

ピボット旅行2026-断章『自分へのマウント』

はじめに

この旅行の0日目、つまりフェリーに乗った日に、トラベラーズノートを購入しました。

そして、「あるのがいけない!」でお茶を買っても、高松商店街の探索は続きます。

ルピシアからそう遠くないところにロフトがある。せっかくだから行ってみよう。そうして立ち寄った店内で、筆者はほぼ日手帳を見つけました。翌年分のアベック版です。

そこで、ふと思ったわけです。

「これ、旅先で買うの?」

いや、旅先だから買うのです。トラベラーズノートに続いて、ほぼ日手帳まで旅先で購入する。今回は、そんなお話です。

未来の自分にマウントを取る

筆者は2021年1月から、ほぼ日手帳の全日付を埋め続けています。

毎日欠かさず書いているわけではありません。ある程度たまったところでまとめて消化する、いわば積み残しの一括処理方式です。それでも、日付に空白を残さず続けていることには変わりありません。

そんな性分ですから、毎年の手帳購入は、いつしか楽しみではなくなっていました。

翌年版の発売に合わせて購入する。毎年決まった時期に発生する、避けては通れない定例作業です。たとえるなら、サブスクリプションの更新でしょうか。必要なのはわかっている。やらなければ困る。しかし、いざその時期が来ると、なんとなく面倒くさい。

筆者にとって、ほぼ日手帳の購入はそんな作業の筆頭になっていました。しかし、高松のロフトで商品を眺めているうちに、考えが変わりました。

これ、未来の自分にどや顔を決められるのでは?毎年、翌年のほぼ日手帳が発売されるたびに、筆者はこう考えることができます。

  • 「2026年の俺は、旅先で新しいものを買ったぞ?」
  • 「お前はどうなんだ?」
  • 「その時の自分に負けていいのか?」

……これは強い。毎年の手帳購入という、どうしても発生するイベント。そのたびに、過去の自分から挑戦状を突きつけられるわけです。

しかも、相手は自分自身。勝ち負けを決める審判も自分自身です。いくらでも言い訳はできますが、いくらでも言い返されます。

これほど面倒で、これほど長続きしそうな仕掛けもありません。

ほぼ日以外の選択肢

とはいえ、今回の買い物は、ほぼ日手帳から別の手帳へ乗り換えようという話ではありません。

筆者が当初考えていたのは、ほぼ日以外にも、ある程度規格化されていて、商品としての姿が明確で、さらに自分好みにカスタマイズできる手帳を持つことでした。

もうひとつ、忘れてはいけない条件があります。母が作ってくれた、特製の手帳ポーチです。これがある以上、手帳だけを別のものに替えれば済むというわけにはいきません。今さら、このポーチを使わない選択肢は端っからありません。

今回は、翌年分のほぼ日手帳アベック版を購入しました。ついでに、カスタマイズ用のパーツも。

いつもの手帳を、いつもとは違う場所で買う。

たったそれだけのことですが、筆者にとっては毎年の定例作業に、新しい意味を与える買い物になりました。

記憶にフックを仕込む

ここで重要なのは、単に翌年分の手帳を早めに手に入れたことではありません。

その手帳を、どこで、どんな経緯で買ったのか。

この記憶こそが、今回の買い物の本体です。心理学には、エピソード記憶という概念があります。自分が経験した出来事を、そのときの状況や場所、感情などと結びつけて覚える記憶です。

今回の手帳には、高松の商店街を歩き、ルピシアの近くにあるロフトへ立ち寄り、そこで「旅先だから買う」という結論に至った一連の出来事が付随しています。

毎年、決まった時期に購入する手帳とは違います。

2026年の手帳には、2026年の旅先で買ったという固有のエピソードがあるのです。そして、この記憶は、手帳を使い続ける限り、何度も思い出す機会があります。

  • 翌年分の手帳を購入するとき。
  • 分冊になっているアベック版を切り替える、半年ごとのタイミング。
  • 何より、文章を書いていて筆が止まってしまったとき。

今回の買い物は、そんな場面で記憶を呼び起こすフックになるはずです。

手帳を開けば、高松で買ったことを思い出す。高松で買ったことを思い出せば、あのときの自分が、未来の自分に向けて仕掛けを施したことも思い出す。そして、あの言葉が蘇ります。

「2026年の俺は、旅先で新しいものを買ったぞ?」

毎年の手帳購入を、単なる義務的な更新作業で終わらせない。過去の自分が、未来の自分を動かすための仕組みを作っておく。手帳という、日常的に使う道具だからこそ、この仕掛けには意味があります。

おわりに

筆者は今回、翌年分のほぼ日手帳を買いました。ただ、それだけではありません。

未来の自分に向けて、挑戦状を残しました。来年、手帳を更新するとき。半年後、新しい冊子を開くとき。あるいは、何も書けずに机の前で固まっているとき。

そこには、高松で手帳を買った自分がいます。

「2026年の俺は、旅先で新しいものを買ったぞ?」

さて、未来の筆者は、この問いにどう答えるのでしょうか。

Linuxカーネルの脆弱性 CVE-2026-98432 続報:nftablesによる暫定緩和策と永続化

概要

先日、Linuxカーネルの脆弱性「CVE-2026-98432」について、原因と暫定対策を記事にしました。

その後、2026年10月30日付で、Red HatおよびCIQからnftablesを利用した緩和策が公開されました。

今回の脆弱性は、IPv4 TCP接続の処理中に解放済みメモリへアクセスするUse-After-Free(UAF)に起因するものです。

攻撃者がIPv4オプションを含むTCPパケットを送信することで、問題のある処理経路に到達する可能性があります。

そこで、IPv4オプション付きTCPパケットをカーネルのTCP処理に到達する前に破棄するというのが、今回の緩和策です。

参考資料:

CIQの資料では、MPTCPを無効化した状態でも通常のTCP通信から脆弱な処理経路に到達できることが確認されています。そのため、MPTCPの無効化だけに頼らず、nftablesによる通信制御を追加することにしました。

今回は、実際に運用しているサーバに暫定ルールを追加し、systemdによる永続化の設定まで行った記録です。

環境

  • OS:Ubuntu 24.04 LTS
  • Webサーバ:Apache
  • ファイアウォール:UFW
  • IPアドレス制御:ipset
  • 不正アクセス対策:fail2ban
  • iptables:v1.8.10(nf_tables)
  • 作業日:2026年10月31日

筆者環境では、UFWとipsetを組み合わせたアクセス制御を行っています。

今回の作業前に、nftablesのルールセットを確認しました。

sudo nft list ruleset | wc -l

結果は、

6089

6,089行。

この時点で、今回の作業方針はほぼ決まりました。既存のファイアウォールには、できる限り手を加えないことです。

実際、iptablesのバージョンを確認すると、

sudo iptables -V
iptables v1.8.10 (nf_tables)

となっていました。また、nftablesのテーブル一覧は以下のとおりです。

sudo nft list tables
table ip6 filter
table ip filter
table ip nat
table ip6 nat
table ip raw
table inet f2b-table

UFWなどがiptables-nftを通じて管理しているテーブルに加え、fail2ban用の独立したテーブルも存在しています。

今回の緩和策は、これらとは別に専用テーブルを作成する方針としました。

フェイズゼロ:政治交渉

以前の記事でも触れましたが、システムの保守作業には技術的な準備だけでなく、作業時間の確保や関係者との調整が必要です。

今回も例外ではありません。

ただし、今回の作業では、もう一つ交渉相手がいました。

自分自身です。

既に稼働しているファイアウォールの設定を変更するのは、できれば避けたい作業です。

しかも、SSHで接続しているサーバのネットワーク制御を変更するとなれば、設定を間違えた瞬間に自分自身を締め出す可能性があります。

そこで、今回の作業では以下を徹底しました。

  • 既存のUFW・ipset・fail2banの設定は変更しない。
  • nftablesにCVE対策専用のテーブルを作成する。
  • 変更前のルールセットを保存する。
  • シリアルコンソールを確保する。
  • 問題が発生した場合は、専用テーブルだけを削除する。

特に重要なのが、シリアルコンソールです。

SSH接続を失った場合でも、ネットワーク経由ではない復旧手段を確保してから作業に入りました。

退路を確保してから前進する。

今回は、これが最も重要な準備でした。

さっくりとした手順

  1. 作業ディレクトリへ移動 cd /home/hoge/work/cve-2026-98432

任意のディレクトリを指定します。

  1. 既存ルールセットをバックアップ sudo nft -a list ruleset > nftables-before-cve-2026-98432.txt
  2. テーブル一覧をバックアップ sudo nft list tables > nftables-tables-before.txt
  3. 既存のCVE対策用テーブルを確認 sudo nft list table inet cve_2026_98432
  4. 暫定ルールの設定ファイルを作成 nano cve-2026-98432.nft
  5. 構文チェック sudo nft --check --file cve-2026-98432.nft
  6. 暫定ルールを適用 sudo nft --file cve-2026-98432.nft
  7. 適用結果を確認 sudo nft -a list table inet cve_2026_98432
  8. 永続化用の設定ファイルを作成 sudo nano /etc/nftables/cve-2026-98432.nft
  9. systemdユニットを作成 sudo nano /etc/systemd/system/cve-2026-98432-nft.service
  10. 永続化用設定の構文チェック sudo nft --check --file /etc/nftables/cve-2026-98432.nft
  11. systemdユニットの検証 sudo systemd-analyze verify /etc/systemd/system/cve-2026-98432-nft.service
  12. systemdの設定を再読み込み sudo systemctl daemon-reload
  13. 自動起動を有効化 sudo systemctl enable cve-2026-98432-nft.service
  14. 自動起動の登録状態を確認 systemctl is-enabled cve-2026-98432-nft.service
  15. 既存の防御機構を確認 sudo ufw statussudo ipset list -namesudo fail2ban-client status

作業詳細

1. 既存のルールセットをバックアップ

まずは、作業ディレクトリを用意しました。

今回の作業ディレクトリは以下です。任意のディレクトリを指定してください。

cd /home/hoge/work/cve-2026-98432

現在のルールセットを保存します。

sudo nft -a list ruleset > nftables-before-cve-2026-98432.txt

続いて、行数を確認しました。

wc -l nftables-before-cve-2026-98432.txt
6089 nftables-before-cve-2026-98432.txt

既存の6,089行を保存できています。

次に、テーブル一覧も保存します。

sudo nft list tables > nftables-tables-before.txt

ファイルの状態は以下でした。

nftables-before-cve-2026-98432.txt  239547 bytes
nftables-tables-before.txt              94 bytes

これで、変更前の状態を記録できました。なお、これらのファイルは復旧時の参照用です。

iptables-nftで管理されているテーブルも含まれるため、バックアップ全体を無条件に読み戻すことはしません。

2. nftablesの専用テーブルを作成

まず、同名のテーブルが存在しないことを確認します。

sudo nft list table inet cve_2026_98432

続いて、作業ディレクトリに設定ファイルを作成しました。

nano cve-2026-98432.nft

内容は以下です。

table inet cve_2026_98432 {
    chain prerouting {
        type filter hook prerouting priority -300; policy accept;
        ip hdrlength > 5 meta l4proto tcp counter drop
    }
}

それぞれの意味は以下のとおりです。

  • table inet cve_2026_98432:今回のCVE対策専用テーブル
  • hook prerouting:受信パケットの早い段階で評価
  • priority -300:raw優先度
  • ip hdrlength > 5:IPv4ヘッダーが通常の20バイトを超えるパケットを対象
  • meta l4proto tcp:TCP通信を対象
  • counter drop:該当パケットをカウントして破棄

ここで重要なのは、IPv4のIPオプションとTCPオプションは異なるという点です。

今回のルールは、TCPタイムスタンプなどの一般的なTCPオプションを一律に遮断するものではありません。

一方、IPv4オプションを使用する正当なTCP通信は遮断されるため、適用先の通信要件を考慮する必要があります。

3. 構文チェック

設定ファイルを保存したら、構文チェックを実施します。

sudo nft --check --file cve-2026-98432.nft

エラーは表示されませんでした。終了ステータスも確認します。

echo $?
0

構文チェック成功です。この段階では、まだ通信制御は変更されていません。

4. シリアルコンソールを確保

実際に適用する前に、vpsのシリアルコンソールへ接続しました。

今回の作業で最も避けたいのは、SSH接続を失ってサーバへアクセスできなくなることです。

現在のUFWでは、以下のポートを許可しています。

80/tcp
443/tcp
22/tcp

今回のnftablesルールはポート番号による判定ではないため、これらのポートにも条件が一致すれば適用されます。

そのため、SSHセッションを維持したまま作業し、必要になればシリアルコンソールから切り戻せるようにしました。

5. 暫定ルールを適用

準備ができたところで、設定を適用します。その前に:深く深呼吸を3回ぐらいしましょう。ここから先、タイポ、コマンド忘れ、全てが致命的になり得ます。

sudo nft --file cve-2026-98432.nft

エラーは表示されませんでした。続いて、適用結果を確認します。

sudo nft -a list table inet cve_2026_98432

結果は以下です。

table inet cve_2026_98432 { # handle 10
        chain prerouting { # handle 1
                type filter hook prerouting priority raw; policy accept;
                ip hdrlength > 5 meta l4proto tcp counter packets 0 bytes 0 drop # handle 2
        }
}

設定ファイルではpriority -300と指定しましたが、表示上はpriority rawとなっています。これはnftablesが数値を定義済みの優先度名で表示しているためです。

また、

counter packets 0 bytes 0

となっています。この時点では、遮断条件に一致したパケットはありませんでした。

6. Webサイトの動作確認

適用後、自サイトへアクセスし、記事の登録まで行いました。

HTTPSによるアクセス、ログイン状態の維持、記事の登録と保存が正常に行えています。

単純なHTTP応答だけでなく、普段利用しているWebアプリケーションの操作が継続できることを確認しました。

少なくとも、今回確認した範囲ではWebサイトの利用に支障は発生していません。

永続化

1. 永続化用の設定ファイルを作成

暫定ルールの動作を確認できたため、再起動後にも読み込めるようにします。ただし、既存のUFWやipsetを管理している仕組みには手を加えません。

今回は、CVE対策専用の設定ファイルとsystemdユニットを作成しました。

sudo mkdir -p /etc/nftables
sudo nano /etc/nftables/cve-2026-98432.nft

内容は以下です。

add table inet cve_2026_98432
delete table inet cve_2026_98432

table inet cve_2026_98432 {
    chain prerouting {
        type filter hook prerouting priority -300; policy accept;
        ip hdrlength > 5 meta l4proto tcp counter drop
    }
}

冒頭の、

add table inet cve_2026_98432
delete table inet cve_2026_98432

は、既存の専用テーブルが存在する場合でも、同じ名前のテーブルを作り直せるようにするためのものです。

削除対象はcve_2026_98432テーブルに限定しています。

UFWやfail2banのテーブルには触れません。

2. systemdユニットを作成

続いて、専用のsystemdユニットを作成します。

sudo nano /etc/systemd/system/cve-2026-98432-nft.service

内容は以下です。

[Unit]
Description=Temporary nftables mitigation for CVE-2026-98432
Wants=network-pre.target
Before=network-pre.target

[Service]
Type=oneshot
RemainAfterExit=yes
ExecStart=/usr/sbin/nft -f /etc/nftables/cve-2026-98432.nft
ExecStop=-/usr/sbin/nft delete table inet cve_2026_98432

[Install]
WantedBy=multi-user.target

このユニットでは、起動時に専用のnftables設定ファイルを読み込みます。停止時には、今回追加したテーブルだけを削除します。

RemainAfterExit=yesを指定しているため、ルールの読み込みが完了した後もsystemd上ではサービスを有効な状態として扱います。

3. 設定ファイルの構文チェック

まず、nftables設定ファイルを検証します。

sudo nft --check --file /etc/nftables/cve-2026-98432.nft

終了ステータスを確認しました。

echo $?
0

正常終了です。

続いて、systemdユニットも検証します。

sudo systemd-analyze verify /etc/systemd/system/cve-2026-98432-nft.service

4. systemdに登録

ユニット定義を再読み込みします。この作業の前に、もう4回ほど深呼吸をして、飲み物を何か飲みましょう。お茶菓子などがあれば更に最高です。

システムをいじる作業は全て自分の指先に全責任が伴います。

sudo systemctl daemon-reload

続いて、自動起動を有効化します。

sudo systemctl enable cve-2026-98432-nft.service

ここでは--nowを付けませんでした。

既に手動で適用したルールが動作しているため、現時点で専用テーブルを作り直す必要がないからです。

最後に、自動起動の登録状態を確認します。

systemctl is-enabled cve-2026-98432-nft.service

結果は、

enabled

となりました。

これで、systemdによる自動起動の登録まで完了です。

なお、再起動後に実際にルールが復元されるかは、まだ確認していません。

既存の防御機構を確認

今回の作業で最も気になっていたのは、既存のUFW・ipset・fail2banへの影響です。

設定ファイルを作成し、自動起動を登録した後、改めて状態を確認しました。

1. nftables

sudo nft list table inet cve_2026_98432
table inet cve_2026_98432 {
        chain prerouting {
                type filter hook prerouting priority raw; policy accept;
                ip hdrlength > 5 meta l4proto tcp counter packets 0 bytes 0 drop
        }
}

専用テーブルは維持されています。

2. UFW

sudo ufw status
状態: アクティブ

To                         Action      From
--                         ------      ----
80/tcp                     ALLOW       Anywhere
443/tcp                    ALLOW       Anywhere
22/tcp                  ALLOW       Anywhere

UFWはアクティブのままです。

既存の許可ポートにも変更はありません。

3. ipset

sudo ipset list -name
ufw-blocklist

既存のipsetが存在していることを確認できました。

4. fail2ban

sudo fail2ban-client status
Status
|- Number of jail:      2
`- Jail list:   sshd, ufw

fail2banも、既存の2つのjailを維持しています。

これらの確認から、少なくともサービスの状態と設定の一覧については、作業前の構成が維持されていることを確認できました。

切り戻し

今回の暫定ルールに問題が発生した場合は、専用テーブルを削除します。

一時的にルールを撤去する場合

sudo nft delete table inet cve_2026_98432

この操作で、今回追加したテーブルとチェーンを削除できます。

ただし、systemdの自動起動設定は残るため、次回起動時には再び読み込まれます。

永続化設定も撤去する場合

まず、自動起動を無効化します。

sudo systemctl disable cve-2026-98432-nft.service

続いて、専用テーブルを削除します。

sudo nft delete table inet cve_2026_98432

systemdユニットを削除します。

sudo rm /etc/systemd/system/cve-2026-98432-nft.service

nftables設定ファイルも削除します。

sudo rm /etc/nftables/cve-2026-98432.nft

最後に、systemdの設定を再読み込みします。

sudo systemctl daemon-reload

今回追加した設定だけを撤去するため、既存のUFW・ipset・fail2banの設定はそのまま維持できます。

今後の確認事項

今回の作業では、以下まで完了しています。

  • 既存ルールセットのバックアップ
  • シリアルコンソールによる復旧経路の確保
  • nftables専用テーブルの追加
  • 設定ファイルの構文チェック
  • Webサイトの動作確認
  • systemdユニットの作成
  • 自動起動の有効化
  • UFW・ipset・fail2banの状態確認

残っているのは、再起動後の動作確認です。

次回の再起動後には、以下を確認します。

systemctl is-active cve-2026-98432-nft.service
sudo nft list table inet cve_2026_98432

activeと表示されるだけでなく、実際に専用テーブルが存在していることを確認します。

また、今回のルールはIPv4オプション付きTCPパケットを遮断する暫定措置です。

CIQが公開した検証結果はRocky Linux系の環境を対象としており、筆者環境のUbuntu 24.04 LTSで同等の攻撃パケットを用いた遮断試験までは実施していません。

そのため、今回確認できたのはルールの登録と通常通信の継続までです。

修正済みカーネルが提供された段階で更新を行い、不要になった暫定ルールを撤去する予定です。

おわりに

今回の作業で、最も神経を使ったのはnftablesの設定そのものではありません。

既に稼働している防御機構を壊さずに、新しい防御を追加することでした。

筆者環境では、UFW・ipset・fail2banを組み合わせてアクセス制御を行っています。その結果、nftablesのルールセットは6,089行に達していました。

そこへ緊急の脆弱性対策を追加するのですから、作業を始める前から気が重くなるのも無理はありません。

そこで、今回は既存のルールセットを編集せず、専用テーブルを追加する方式を採用しました。

さらに、シリアルコンソールを確保し、問題が発生した場合には今回追加したテーブルだけを削除できるようにしています。

結果として、既存のUFW・ipset・fail2banの設定を変更することなく、暫定緩和策の導入と永続化の登録まで進められました。

今回の作業で改めて感じたのは、システムの保守とは、何かを変更する技術だけでなく、変更しなくてよいものを見極める判断でもあるということです。

脆弱性を塞ごうとして、既存の防御機構を壊してしまっては意味がありません。

そして、その判断を支えるのがバックアップであり、切り戻し手順であり、シリアルコンソールという最後の退路です。

作業を終えた後の感想を一言で表すなら、

「心臓に悪い作業だった」

でしょうか。

とはいえ、これで修正済みカーネルが提供されるまでの間、攻撃経路を減らすための対策を一つ追加できました。

今後もカーネルの修正状況を確認しながら、必要な対応を続けていきます。
Linuxカーネルの脆弱性 CVE-2026-98432:原因と暫定対策(nftablesの暫定緩和策並びにカーネルアップデートのリンクあり)

2026/11/04 12:28追記

根本的な解決策であるカーネルアップデートの対応策を記しました

2026/10/31 9:44 追記

以下、本件の続いての対応策を記しています

概要

2026年10月15日、LinuxカーネルのIPv4 TCP処理に関する脆弱性 CVE-2026-98432 が公表されました。

CVSS 3.1の評価は9.8(Critical)。認証を必要とせず、ネットワーク経由で攻撃が成立する可能性がある脆弱性です。

今回の問題は、TCP接続の確立処理において、使用中のメモリ領域を適切なタイミングで解放できていなかったことに起因します。

筆者のように公開サーバーを運用している方は、カーネルの更新が必要になるため、対応状況を確認しておきたいところです。

今回は、脆弱性の原因と影響を整理したうえで、Ubuntuにおける修正カーネルの適用方法と、パッチが提供されるまでの暫定的な対応についてまとめます。

筆者環境

  • OS:Ubuntu 24.04 LTS
  • Kernel:Linux(Generic)
  • 対象:IPv4 TCP処理
  • CVE:CVE-2026-98432
  • 公開サーバー:Apache等を運用

1. 脆弱性の概要

今回の脆弱性は、LinuxカーネルのIPv4ネットワーク処理に存在する Use-After-Free(解放済みメモリへのアクセス) です。

問題となったのは、TCP接続の確立処理で使用するソケットオプションの解放タイミングです。

具体的には、tcp_v4_syn_recv_sock()による子ソケットの生成と、再送されたSYNパケットに対するSYN-ACKの生成が並行して実行された場合、同じメモリ領域を参照しているにもかかわらず、先にメモリが解放されてしまう可能性があります。

本来、複数のCPUコアから参照される可能性があるメモリについては、RCU(Read-Copy-Update)の猶予期間を経てから解放する必要があります。

ところが、修正前の処理では通常のkfree()によって即座に解放していました。

修正では、この部分をkfree_rcu()に変更し、参照中の処理が完了するまでメモリの解放を遅らせています。

つまり、今回の問題はメモリを解放する処理そのものではなく、他の処理がまだ参照している可能性を考慮せずに解放していたことにあります。

1.1. 影響とリスク

悪意のある細工を施したTCPパケットによって、この競合状態を発生させられた場合、主に次のような影響が考えられます。

  • サービス停止(DoS) 解放済みのメモリを参照した結果、カーネルパニックが発生し、OS全体が停止する可能性があります。
  • メモリ破壊 解放されたメモリ領域が別の用途に再利用された場合、予期しないメモリアクセスが発生する可能性があります。 メモリ破壊を利用した権限昇格やコード実行もリスクとして考えられます。

今回の問題はアプリケーションのログイン処理などを経由するものではなく、OSのTCP/IP処理層で発生します。

そのため、Webサーバーに認証機能を設けたり、SSHのログイン制限を強化したりするだけでは対処できません。

1.2. CVSS 9.8という評価について

今回の脆弱性はCVSS 3.1で9.8と評価されていますが、ディストリビューションによって評価には差があります。

例えばRed Hatでは、攻撃に必要な競合状態を成立させる難しさを考慮し、CVSS 3.1で5.9と評価しています。

とはいえ、攻撃が成立した場合にOS全体が停止する可能性があること、ネットワーク経由で認証なしに攻撃できる可能性があることは変わりません。

公開サーバーを運用する立場としては、修正パッケージの提供状況を確認し、対応を進めておきたいところです。

2. フェイズゼロ:政治交渉

さて、技術的な対策に入る前に、もう一つ済ませておくべきことがあります。

政治交渉です。

個人で運用しているサーバーであれば、作業時間も再起動のタイミングも自分の裁量で決められます。

しかし、組織で運用しているサーバーとなれば話は変わります。

  • カーネルの脆弱性が公表された
  • 修正済みカーネルへの更新が必要である
  • 更新を反映するためにOSの再起動を伴う
  • その間、サービスが一時的に停止する
  • ついては、○時頃から○分程度の作業時間をいただきたい

といった、利用者への周知という名の政治交渉が必要になります。

このあたりは運用者の政治的な立ち位置、つまり、担当者や担当部門がどこまで強権を振るえるかによっても言い方や手段が変わってきます。

ただし、今回に限っては少々強気に出てもよいのではないかと筆者は考えています。

昨今、サイバー攻撃によるサービス停止や情報漏洩がこれだけ問題になっている状況です。

その中で、CVSS 9.8という重大な脆弱性が公表され、しかもネットワーク経由で攻撃される可能性がある。

ここまで条件が揃っているのであれば、

「業務に影響が出るので作業を控えてほしい」という要求に対して、「脆弱性を放置することによる業務への影響をどう評価するのか」と切り返すだけの材料は十分にあります。

予定した時間にサービスを停止することと、攻撃によって予期しない時間にサービスが停止すること。

どちらが業務に与える影響を制御しやすいかは、考えるまでもないでしょう。

そのため、今回は「作業を実施してよいでしょうか」というお願いよりも、

「重大な脆弱性への対応として、以下の時間帯に緊急メンテナンスを実施します」

という、実施を前提とした周知を提案したいところです。

実際にどこまで踏み込めるかは、組織の権限や運用ルール次第です。緊急変更の手続きが定められているのであれば、それに従って進めます。

ただ、こういうときのために緊急変更という仕組みが存在するのですから、使えるものは使っていきましょう。

※ 検証環境を用意できる程度には時間と予算と環境に余裕がある方は、その環境にいることを感謝しつつ、検証を重ねていきましょう。

また、再起動を伴う作業ですから、実施前には復旧手順や切り戻し方法も確認しておきます。

  • 旧カーネルから起動できるか
  • VPSの管理コンソールから操作できるか
  • バックアップやスナップショットは取得できているか
  • 再起動後にサービスが正常稼働しなかった場合、どう復旧するか

このあたりを押さえたうえで作業に入ります。

以下の手順は、

  • 個人運用なので、そもそも政治交渉が不要
  • 組織内でフェイズゼロをクリアした

方向けのものです。

技術的には数分で終わる作業でも、その数分を確保するために何日もかかる。

サーバー運用とは、往々にしてそういうものです。

ですが、今回のような脆弱性対応では、その何日間をどこまで短縮できるかも、運用者の仕事だと考えています。

3. さっくりとした手順

以下の流れで対応します。

3.1. 事前確認

  1. 現在のカーネルを確認します。 uname -r
  2. MPTCPの設定を確認します。 sysctl net.mptcp.enabled
  3. MPTCPの使用状況を確認します。 sudo ss -Mlnp
  4. TCPリクエスト移行機能の設定を確認します。 sysctl net.ipv4.tcp_migrate_req

3.2. 暫定対応

  1. MPTCPを無効化します。 sudo sysctl -w net.mptcp.enabled=0
  2. 設定ファイルを作成します。 echo "net.mptcp.enabled = 0" | sudo tee /etc/sysctl.d/99-disable-mptcp.conf
  3. 設定を反映します。 sudo sysctl --system
  4. 設定を確認します。 sysctl net.mptcp.enabled

3.3. 修正カーネルの適用

  1. パッケージ情報を更新します。 sudo apt update
  2. カーネルパッケージの更新候補を確認します。 apt-cache policy linux-generic linux-image-generic
  3. 修正済みパッケージが提供されている場合、更新します。 sudo apt install --only-upgrade linux-generic linux-image-generic
  4. OSを再起動します。 sudo reboot
  5. 稼働カーネルを確認します。 uname -r

以上です。

なお、手順5~8はMPTCPを使用していない環境での暫定対応です。

MPTCPの無効化だけでは、今回の脆弱性への対処は完了しません。

また、手順11以降は修正済みカーネルが提供されてから実施します。

4. 詳細手順

4.1. 現在のカーネルを確認

まずは、稼働中のカーネルを確認します。

uname -r

ここで表示されたバージョンを控えておきます。

続いて、インストール済みのカーネルパッケージを確認します。

dpkg -l | grep linux-image

現在使用しているカーネルと、インストール済みのカーネルを把握しておきます。

特に、更新後に問題が発生した場合、旧カーネルで起動できる状態かどうかは重要です。

4.2. MPTCPの使用状況を確認

MPTCP(Multipath TCP)は、複数のネットワーク経路を利用して1つのTCP通信を構成するための拡張プロトコルです。

例えば、Wi-Fiとモバイル回線を併用し、通信経路を切り替えながら接続を維持するような用途で使用されます。

Linuxでは、次のカーネルパラメータでMPTCPの有効・無効を制御できます。

net.mptcp.enabled

現在の設定を確認します。

sysctl net.mptcp.enabled
  • 1:有効
  • 0:無効

続いて、MPTCPを使用している待ち受けソケットを確認します。

sudo ss -Mlnp

MPTCPを使用しているサービスが表示された場合は、そのサービスへの影響を確認します。

特に、Go 1.24以降では、Linux上の待ち受けソケットでMPTCPが利用される場合があります。

意図的にMPTCPを設定していなくても、アプリケーション側の実装によって利用されている可能性があるため、確認しておきます。

4.3. TCPリクエスト移行機能を確認

今回の脆弱性では、TCPリクエストソケットの移行処理にも類似した問題があります。

この機能に関係するカーネルパラメータが、以下のものです。

net.ipv4.tcp_migrate_req

設定を確認します。

sysctl net.ipv4.tcp_migrate_req

通常は0です。

1になっている場合は、TCPリクエスト移行機能を使用している可能性があります。

この機能を意図的に有効化している場合は、使用目的を確認したうえで対応を検討します。

5. 暫定対応:MPTCPの無効化

修正済みカーネルが提供されるまでの間、攻撃対象となる機能を減らす方法として、MPTCPの無効化があります。ただし、ここは少し注意が必要です。

今回の脆弱性の本体はIPv4 TCPのソケット処理にあります。MPTCPを無効化することで、MPTCPを利用した攻撃経路を制限することはできますが、通常のTCP処理に存在する脆弱性そのものが解消されるわけではありません。

また、Red Hatのセキュリティ情報では、この脆弱性に対して、同社の基準を満たす緩和策は提供されていないとされています。

そのため、MPTCPの無効化は、修正パッチが届くまでの攻撃対象領域を減らす措置として扱います。

5.1. MPTCPを無効化

MPTCPを使用していないことを確認したうえで、以下のコマンドを実行します。

sudo sysctl -w net.mptcp.enabled=0

この設定は即時反映されます。MPTCPを使用しているサービスが存在する場合は、サービス側の再起動なども含めて確認が必要です。

5.2. 再起動後も設定を維持

sysctl -wによる設定変更は、OSを再起動すると元に戻ります。

再起動後も無効化した状態を維持する場合は、設定ファイルを作成します。

echo "net.mptcp.enabled = 0" | sudo tee /etc/sysctl.d/99-disable-mptcp.conf

設定を反映します。

sudo sysctl --system

最後に設定値を確認します。

sysctl net.mptcp.enabled

以下のように表示されれば設定完了です。

net.mptcp.enabled = 0

5.3. 設定変更による影響

MPTCPを無効化した場合、影響を受けるのはMPTCPを利用する通信です。

一般的なWebサーバーやSSH、データベースなどで使用される通常のTCP通信は、そのまま利用できます。

対象影響
Apache / Nginx通常のTCP通信に影響なし
SSH通常のTCP通信に影響なし
MySQL / PostgreSQL通常のTCP通信に影響なし
MPTCP対応アプリケーションMPTCPによる通信が利用できなくなる
マルチホーム環境MPTCPを利用した経路制御に影響

一般的なVPSやWebサーバーでは、MPTCPを意図的に利用しているケースは多くありません。

筆者のようにApacheを中心としてWebサービスを公開している環境であれば、通常のTCP通信に対する影響はありません。

ただし、Go製のアプリケーションなどがMPTCPを利用している可能性もあるため、使用状況を確認したうえで設定を変更します。

6. 根本対策:修正済みカーネルへの更新

今回の脆弱性はカーネル内部の処理に起因するため、根本的な対策は修正済みカーネルへの更新です。

Ubuntuでは、上流のLinuxカーネルで修正が公開されていても、Ubuntuの公式パッケージに反映されるまでには時間差があります。

また、Ubuntuでは修正内容が既存のカーネル系列にバックポートされることがあります。

そのため、単純にuname -rの数字だけで修正済みかどうかを判断するのではなく、Ubuntu Security Trackerで対象パッケージの修正状況を確認します。

6.1. パッケージ情報を更新

sudo apt update

続いて、カーネルパッケージの候補を確認します。

apt-cache policy linux-generic linux-image-generic

修正済みパッケージが提供されていることを確認してから、更新作業に進みます。

6.2. カーネルパッケージを更新

Ubuntu 24.04 LTSの標準的なGenericカーネルを使用している場合は、以下のコマンドで更新します。

sudo apt install --only-upgrade linux-generic linux-image-generic

更新時には、インストール対象となるパッケージとバージョンを確認します。

なお、HWEカーネルやクラウド向けカーネルなどを使用している場合は、対象となるパッケージが異なります。

その場合は、現在使用しているカーネル系列に対応したパッケージを更新します。

6.3. OSを再起動

カーネルパッケージの更新が完了したら、OSを再起動します。

sudo reboot

この操作によって、サーバー上で稼働しているサービスは一時的に停止します。

事前に確保した作業時間内で実施します。

6.4. 更新後の確認

再起動後、稼働カーネルを確認します。

uname -r

続いて、インストール済みのカーネルパッケージを確認します。

dpkg -l | grep linux-image

Ubuntu Security Trackerで確認した修正済みパッケージが適用されていることを確認します。また、ApacheやSSHなど、サーバー上で稼働しているサービスについても動作確認を行います。

7. 切り戻し

設定変更後に問題が発生した場合に備え、切り戻し方法もまとめておきます。

7.1. MPTCPの設定を元に戻す

まずは、設定ファイルを削除します。

sudo rm /etc/sysctl.d/99-disable-mptcp.conf

続いて、MPTCPを有効化します。

sudo sysctl -w net.mptcp.enabled=1

設定を確認します。

sysctl net.mptcp.enabled

以下のように表示されれば設定完了です。

net.mptcp.enabled = 1

なお、この手順は変更前の設定が1だった場合のものです。変更前から0だった場合は、その状態を維持します。

また、既存のMPTCPソケットについては、必要に応じてサービスの再起動を行います。

7.2. カーネル更新後に問題が発生した場合

カーネル更新後にOSが正常起動しない場合は、GRUBから旧カーネルを選択して起動します。

VPSの場合は、管理コンソールなどから復旧操作を行います。そのため、作業前には以下を確認しておきます。

  • 旧カーネルが残っていること
  • 管理コンソールから操作できること
  • 必要なバックアップが取得されていること

特に、SSHでしか接続できない環境では、再起動後にネットワークが利用できなくなると復旧が難しくなります。

このあたりは、フェイズゼロで確認しておくべき項目です。

おわりに

今回のCVE-2026-98432は、LinuxカーネルのIPv4 TCP処理に存在するUse-After-Freeの脆弱性です。

対応としては、

  1. 現在のカーネルと修正パッケージの提供状況を確認する
  2. MPTCPを使用していなければ、暫定的な無効化を検討する
  3. 修正済みカーネルが提供され次第、更新と再起動を実施する

という流れになります。

そして、今回改めて意識したのは、技術的な対応そのものよりも、その作業時間をどう確保するかという点です。カーネルの更新は、コマンドだけを見れば難しい作業ではありません。

しかし、組織で運用しているサーバーの場合、OSの再起動というだけで相応の調整が必要になります。

そこで「業務に影響があるから」という理由だけで更新を先送りするのであれば、脆弱性を放置することで発生するリスクも、同じように評価する必要があります。

未来を完全に予測することはできなくても、未来に向けて判断できる状態を維持することはできます。

そのためにも、今回のような脆弱性への対応では、技術的な対策と同じぐらい、迅速に判断して実行できる環境を整えておきたいところです。

Page 1 of 113

次

Powered by WordPress & Theme by Anders Norén